

Alerte rouge : une vague de cyberattaques sans précédent secoue l'Occident
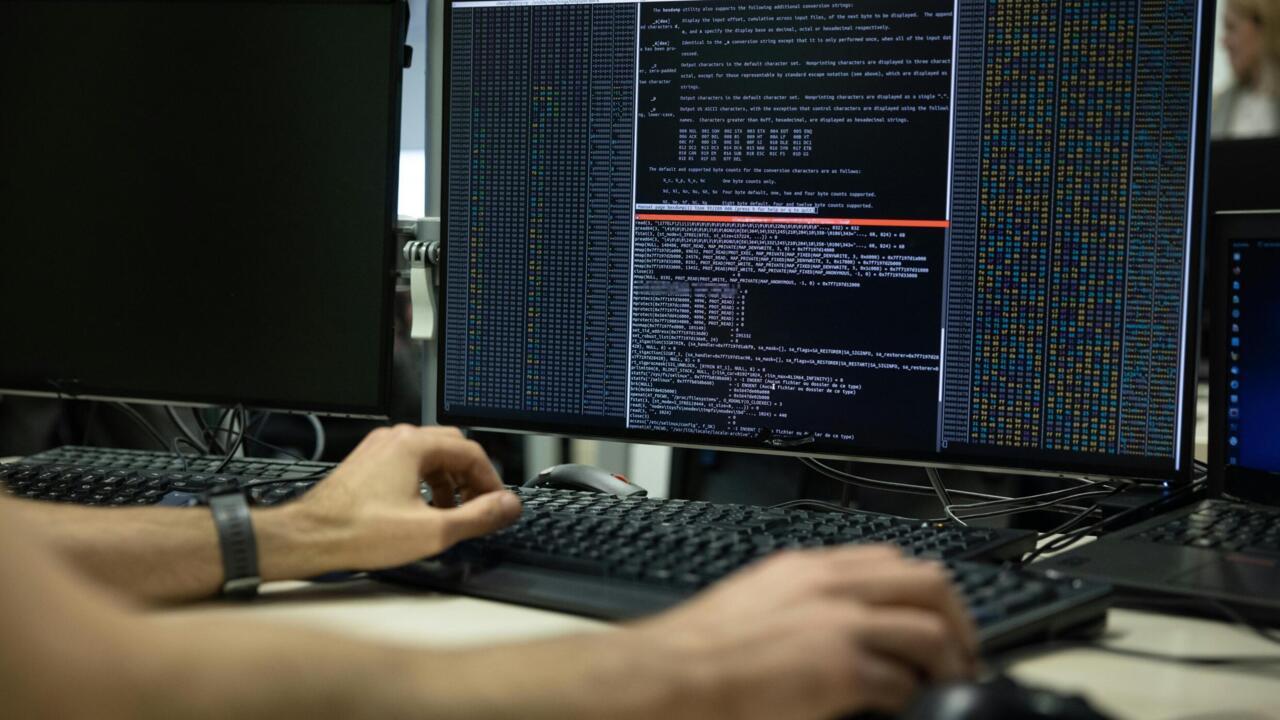
Une offensive numérique coordonnée d’une ampleur historique frappe de plein fouet les infrastructures occidentales en ce début de mois de novembre 2026. Des serveurs de la finance mondiale aux systèmes de refroidissement de la grande distribution européenne, cette crise majeure mêle cybercriminalité financière et déstabilisation géopolitique, mettant en lumière l'extrême vulnérabilité de nos sociétés hyperconnectées.
L'attaque la plus concrète et la plus perturbante pour le quotidien des citoyens a ciblé la chaîne du froid. Plus de 800 supermarchés et entrepôts à travers l'Europe, notamment en France, en Belgique et en Allemagne, ont été victimes d'un sabotage numérique inédit baptisé le « massacre du thermomètre ». Des groupes de hackers ont réussi à s'introduire dans les objets connectés qui régulent la température des réfrigérateurs industriels. En inversant les cycles pour faire monter les frigos à près de 50 °C, les attaquants ont détruit des tonnes de denrées alimentaires, provoquant des millions d'euros de pertes et menaçant brièvement des infrastructures critiques comme les stocks de plasma de l’Établissement français du sang.
Parallèlement à ce sabotage industriel, le secteur financier occidental a subi des secousses d'une violence rare. Le groupe bancaire français Crédit Mutuel Arkéa a été contraint de suspendre temporairement une partie de ses opérations après une intrusion majeure via un sous-traitant, pour un préjudice estimé à près de 100 millions d'euros. Au même moment, la plateforme d'échange de cryptomonnaies Binance essuyait le plus grand braquage virtuel de l'histoire, avec 6,3 milliards de dollars dérobés en l'espace de quelques heures.
L'unanimité des experts en cybersécurité pointe du doigt une stratégie de guerre hybride. Les attaques contre la chaîne du froid européenne ont été revendiquées par des collectifs d'hacktivistes pro-russes bien connus, tels que NoName057(16) et Z-Pentest. L'efficacité redoutable de cette vague s'explique par l'exploitation simultanée de failles logicielles critiques, notamment dans le langage web PHP, combinée à l'utilisation massive de l'intelligence artificielle pour scanner le web et automatiser les assauts à une vitesse surhumaine.
Face à cette paralysie rampante, la Commission européenne et les autorités américaines ont exigé un examen immédiat des plans d'urgence des entreprises d'importance vitale. Cet épisode démontre que la sécurité ne se joue plus seulement aux frontières, mais dans la mise à jour rigoureuse des objets connectés les plus banals. Pour l'Occident, le passage à une souveraineté numérique stricte et le cloisonnement des réseaux ne sont plus une option, mais une question de sécurité nationale absolue.
MT


POSTS RECENTS
-
Le Crédit Mutuel Arkéa victime d'une cyberattaque majeure avec un préjudice...
-
Alerte rouge : une vague de cyberattaques sans précédent secoue l'Occident
-
Sénégal : à la veille des Jeux olympiques de la Jeunesse de Dakar 2026
-
Après la défaite, une fin de mandat volatile s'annonce pour Trump
-
International : Les Américains aux urnes pour des midterms décisives face à la m...


Comments (0)
Leave a comment